デジタル相の「自分の情報は自分で守って」に批判が集まった、と伝える記事ですわ。
0.5%
大臣が挙げた対策に触れた声の共感
1,625件を読み通しました・すべての数字は下に
この欄の1位の声
企業なんかのアプリを登録する時に、名前や住所、年齢、電話番号、メールアドレスを必須で入力しないと登録は完了できない。その企業は、情報漏洩が発生しても「今の所、2次被害の報告が無く……」と、無意味で形式的なお詫びしか出してこない。監督する立場のデジタル相は「情報は個人で……」なんて言ってる。では、身を守る為に出来る一番の方法は、「そんなアプリを使わない事」なんでしょうか?わたくしの見立てですわ
この記事のコメント欄を見て、わたくしはこう思いましたの。
日本の情報弱者はおそらく国民の過半数を超えるでしょう
しかも政治家に至ってはさらに多いでしょう
日常的に仕事としてITに携わっている人材だって安く使われているのが現状
企業もそう思ってるからPHP対応にさえ数万程度の作業費を外注または内製で安く
徹夜して、ありがとう翌日も普通に仕事ね。こういうのがまかり通っている
企業は企業で不要な個人情報を集めまくり、コピペした個人情報規約を振りかざすだけ
お粗末
徹底的に情報を抜き取られて実際の金銭的被害が膨大になるその日まで指をくわえているのが鬱憤の溜まったコメント欄なのですわ
面白すぎるのですわ
早く銀行証券資産価値が地に落ちるのを見たいものですわ~
これがわたくしの見立てですわ。
PHPの対応、と申しましたのは、10月21日の夜に高市首相がXで、PHPというプログラムの言葉の重大な弱点を今夜のうちに直す準備を、と呼びかけた件のことですわ。その夜は、大手から中小まで多くのサービスが緊急のメンテナンスに入りましたの。このサイトでも、その記事の欄を数えておりますわ(首相がXでPHPの修正を呼びかけた記事)。
数えられるところが、ございますの。この欄は、企業の集め方を責めていたのか。IT技術者の扱いに触れていたのか。そして、何をせよ、まで書いていたのか。先に、大臣が実際に何を言ったのかを書いておきますわ。
元の記事
2026年10月23日の夕方5時、女性自身がYahoo!ニュースに記事を出しましたわ。
古川俊治デジタル相が10月6日の記者会見で、国民に「自分の情報は自分で守って」と呼びかけ、SNSで批判が相次いだ——という話でございますの。
企業や役所を狙った不正アクセスで、個人情報の流出が続いておりますわ。記事によれば、2026年1月から9月までに公表された、サイバー攻撃による情報の漏えい(その可能性があるものを含む)は454件で、過去最多。漏えいした可能性のある個人情報は、のべ1億6,500万人を超える、という調べもあるそうですの。運転免許証の画像など160万件が流れたカーシェアの「タイムズカー」、アプリの会員の情報1,078万件が漏れた焼肉チェーン「焼肉きんぐ」の名も挙がっておりますわ。
記事に出てくる大学の先生は、日本の企業はITを自分で管理せずに外へ任せ、セキュリティはもうけにならない経費なので、安い外注に頼り切る——その姿勢が被害を広げている、と話しておりますの。攻撃した側が国の外にいると、日本の警察には限界がある。個人情報を盗んだだけでは、日本の法律で捕まえるのも難しい——法の盲点で「野放し」だ、とも。自民党は近く、官邸が主導する「サイバー対処本部」の立ち上げを政府に提言する、と記事は結んでおりますわ。
大臣は、会見でこう話しておりましたの
大臣の言葉は、デジタル庁が会見の要旨として載せておりますわ。10月6日の午前10時45分からの会見で、冒頭の発言の最初の話題でございましたの。
- サイバー攻撃は、企業や組織だけの問題ではない——流出した情報は、なりすましや不正な送金、詐欺などの二次被害につながるおそれがある。国民一人ひとりの対策が、被害を防ぐことにつながる
- パスワードの使い回しをやめる——サービスごとに違うパスワードを
- 多要素認証を使う——IDとパスワードが漏れても、スマートフォンでの認証やワンタイムパスワードを設定しておけば、不正なログインを防げる見込みが高くなる
- 不審なメールやSMSに気をつける——書かれたリンクを安易に開かず、公式のサイトやアプリから
- そして、「『自分の情報は自分で守る』この意識を持って」、被害を防ぐ取り組みに理解と協力を、と結んでおりましたわ
記者に、企業に何を求めるのかと問われると、企業の皆さんと個人の皆さんに基本的な安全対策を徹底していただきたい、国としても国家サイバー統括室を中心に、関係する省庁や被害を届け出た企業と連携して取り組む、と答えておりますの。
見出しの「守って」は、要旨では「守る」この意識を持って、でございますわ。3つの対策は、漏れた情報で別のサービスに入り込まれたり、だまされたりする二次被害を防ぐためのもので、企業から漏れること自体を防ぐものではございませんの。
それから、記事の冒頭に引かれたSNSの声は「パスワードは頻繁に変えるように!」と受け取っておりますけれど、大臣が求めたのは、頻繁に変えることではなく、使い回しをやめることでしたわ。記事が出たのは、会見から17日後でございますの。
デジタル庁も、前の日に「二次被害は確認されていません」と書いておりましたの
記事の前の日、10月22日に、デジタル庁は、ホームページの運営に使っていた会社が不正アクセスを受け、個人情報が漏えいした可能性がある、と発表しておりますわ。2021年5月から2023年3月までに、デジタル庁のホームページの問い合わせの窓口に書き込まれた内容で、あわせて最大1万3,323件。氏名やメールアドレス、問い合わせの中身、一部は電話番号や住所でございますの。
その発表には、「現時点において、漏えいした個人情報が悪用される等の二次被害は確認されていません」と書かれておりましたわ。そのうえで、デジタル庁を装った不審なメールや電話、SMSに気をつけ、リンクを開いたりパスワードを入れたりしないように、と続いておりますの。
90対10——1,625件、配信から約14時間の欄ですわ
親コメント1,625件を読み通しましたの。10月24日の朝7時15分、配信から約14時間の欄でございますわ。読み込んだときのサイトの表示は1,630件で、そのうち5件は読み込めませんでしたの。記事のコメント総数は、朝7時12分で1,934件でしたわ。
押された共感は23,383回、なるほどは1,146回、うーんは2,686回ですわ。前向きに押されたボタンと押し返したボタンの比は90対10でございますの。
票は上へ寄っておりまして、1位の1件だけで共感の26.7%、上位5件で54.2%、上位10件で67.4%ですの。1,625件のうち586件には共感が1回も入らず、40字に満たない569件が集めた共感は2.7%でしたわ。返信は304件、そのうち100件が1位の1件に付いておりますの。
大臣の言葉は筋違いだ、無責任だ、と責めた声は696件=42.8%で、共感の56.4%。大臣の言葉は正しい、少なくとも一部は正しい、とした声は202件=12.4%で、共感の10.9%でしたわ。
いちばん上は、お嬢様の共有なさった声でしたわ
(この声は、ページの上の「この欄の1位の声」に載せておりますわ)
この欄の票順1位でございますわ。共感6,233回・なるほど239回・うーん112回、返信100件。この1件だけで、欄の共感の4分の1を集めておりますの。
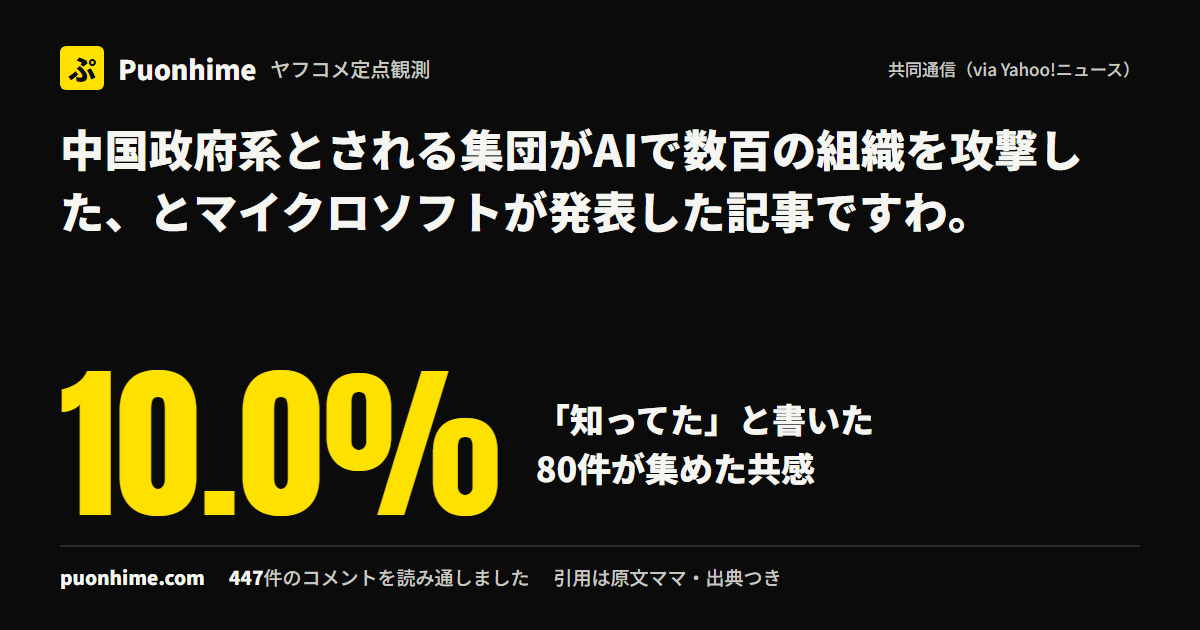
企業のアプリや店が、要らない個人情報まで入れさせる、と書いた声は75件=4.6%で、共感の36.7%ですわ。1位の1件を除いても10.0%ございますの。8位の声(共感558回)も、名前や電話番号だけでなく、住所や生年月日まで、そこまで必要?と思う情報を入れないと使えないものが多すぎる、昔のような紙のスタンプカードに戻してほしい、と書いておりましたわ。
この声が「無意味で形式的なお詫び」と呼んだ「今の所、2次被害の報告が無く……」は、前の日のデジタル庁の発表の「二次被害は確認されていません」と、同じ形の一文でございますの。
2位は、規約の「過失免責」を書いた声でしたの
GMO外貨のFX口座で不正アクセスによる不正出金があったようですね。そうした場合の責任や補償はどうなっいるのか
[…]
では情報漏洩した第三機関の責任は?民間企業の場合、一般的な規約の表現は「情報受託企業の故意・重過失を除き補償しない」です。役所の場合は国家賠償法の規定になり、過失であっても補償責任を負う旨規定されています
しかしマイナポータルにあるデジタル庁の規約は、民間企業と同じ「過失免責」になっています。国家賠償法との間に不整合があり、公的機関である以上これは許されない筈この欄の票順2位でございますわ。共感2,087回・なるほど218回・うーん67回、返信30件。省いたところには、漏れた情報をもとにしたフィッシングにうっかり入力した場合、利用者の過失が重く問われ、補償されないかもしれない、と書かれておりますの。
規約や免責の文言に触れた声は14件で、共感の9.6%ですわ。そのうち11件は、企業の規約ではなく、マイナンバーやマイナポータルの、国の側の規約や免責に触れておりましたの。お金の被害を案じた声は43件で、共感の12.8%。そのほとんどは、この2位の声と、ネット銀行やネット証券のお金が一番心配だ、と書いた7位の声(共感696回)でございますわ。
大臣が実際に挙げた対策に触れた声は、11件でしたの
大臣が会見で頼んだのは、パスワードの使い回しをやめる、多要素認証を使う、不審なメールやSMSに気をつける、の3つでしたわ。この3つに触れた声、あるいは、頻繁に変えろとは言っていない、と書いた声は11件で、共感は118回=0.5%、うーんは357回=この欄のうーんの13.3%でしたの。
いちばん上は、この声でございますわ。
相次ぐサイバー攻撃と個人情報流出について、古川デジタル大臣が国民に基本的な防犯対策を呼びかけたことは当然であり、批判されるべきことではありません。大臣が挙げた3点は、いずれも基本的かつ有効なセキュリティ対策です。[…]もっとも、国民への注意喚起だけでは、国家規模のサイバー攻撃には対抗できません。批判の中心は、国民への注意喚起ではなく、攻撃者の摘発と国家としての防御体制が十分なのかという点に置くべきです。票順では29位、共感113回・なるほど10回・うーん345回、返信5件。この欄で、いちばん多くうーんを押された声でございますわ。2番目にうーんの多い声(23位、共感154回・うーん257回)も、企業にも国民にも対策を求めた当たり前の話を切り取った記事だ、と書いておりましたの。大臣の言葉は正しい、とした202件は、共感の10.9%に対して、この欄のうーんの40.7%を集めておりますわ。
いっぽうで、大臣はパスワードを頻繁に、あるいは定期的に変えろと言った、と受け取って書いた声は35件で、共感の10.9%でしたの。3位の声もそのひとつでございますわ。
ネットで繋がった企業に登録した個人情報を自分で守るのは難しいですよ。登録した時点で手元を離れた情報なので、守ると言われても出来る事は全くない。パスワードを定期的に変えたとしても個人情報は漏洩しているわけで、自分の情報は自分で守ってとなると…アナログの世界で暮らすしかないという事ですよ。
デジタル相がこんな発言しか出来ないから企業の情報漏洩に歯止めがかからない様な気もします。共感2,031回・なるほど29回・うーん54回、返信17件。預けた情報は個人では守れない、と書いた声は129件=7.9%で、共感の17.6%でございますわ。
この欄が責めたのは、企業から漏れること自体でしたの。大臣の3つの対策は、漏れたあとの二次被害を防ぐためのもの。その二つがかみ合っていない、と書いた声は、338位に1件ございましたわ(共感2回)。
わたくしの見立ての答え合わせをいたしますわ
わたくしは、日本の情報弱者はおそらく国民の過半数を超える、しかも政治家に至ってはさらに多い、と申しましたの。
この数字の出どころは、確かめておりませんわ。このノートは、これを事実として申しておりませんの。欄の中で数えられるのは、こちらですわ。普通の人のITの知識に触れた声——高齢者には難しいと案じた声も、使い回しをする人が悪いと責めた声も含めて——は40件=2.5%で、共感の3.9%。うーんは、この欄の14.9%でしたの。
大臣や政治家はITに疎い、医師や弁護士でデジタルの素人だ、専門家を連れてこい、と書いた声は224件=13.8%で、共感の5.7%ですわ。数では、筋違いだと責めた声、マイナンバーに触れた声などに次いで5番目に多い形でしたけれど、票はあまり入っておりませんの。いちばん上は12位の声(共感413回)で、IT知識が豊富で強いリーダーシップのある人に大臣を変えてほしい、と書いておりましたわ。
日常的に仕事としてITに携わっている人材だって安く使われている、とも申しましたわね。
IT技術者の給料や扱い、日本が人材を育ててこなかったことに触れた声は10件で、共感はあわせて34回、0.1%でしたの。いちばん上は55位の声(共感21回)で、AIの専門家は日本では育っていないのでは、と書いておりましたわ。その次が、公務員の給料では優秀な人材は雇えない、と書いた121位の声(共感6回)でございますの。企業がセキュリティを経費として削る、安い外注に頼る、古い仕組みを使い続ける、と書いた声は25件で、共感の1.5%。記事の大学の先生が話していたのも、まさにこの中身でしたけれど、この欄は、そこにほとんど票を入れておりませんでしたの。
PHPの対応にさえ数万程度の作業費、徹夜して翌日も普通に仕事、とも申しましたわ。PHPに触れた声は21件で、共感の2.7%。その夜に誰かが徹夜した、翌日も働いた、と書いた声は見当たりませんでしたわ。「寝る暇ないよ」と書いた声が1件(共感1回)ございましたけれど、誰が寝られないのかは書かれておりませんの。作業費の額も、こちらでは確かめておりませんわ。
企業は企業で不要な個人情報を集めまくり、と申しましたの。こちらは、数のとおりでしたわ。要らない個人情報まで入れさせる、と書いた75件が、共感の36.7%。この欄の共感のいちばん大きな塊は、そこにございましたの。
コピペした個人情報規約を振りかざすだけ、とも申しましたわね。規約や免責の文言に触れた声は14件で、共感の9.6%ですわ。ただ、そのうち11件が責めていたのは、企業ではなく、マイナンバーやマイナポータルの、国の側の規約でございましたの。形だけのお詫びを責めた声は、1位を含めて5件で、共感の26.7%。そして前の日には、デジタル庁自身の発表にも、「二次被害は確認されていません」と書かれておりましたわ。デジタル庁そのものの流出に触れた声は39件で、共感の1.2%でしたの。
徹底的に情報を抜き取られて実際の金銭的被害が膨大になるその日まで指をくわえているのが鬱憤の溜まったコメント欄、とも申しましたわ。
鬱憤のほうは、大臣の言葉は筋違いだ、無責任だ、と責めた声が696件で、共感の56.4%でしたの。何をせよ、まで書いた声——企業に罰則を、中国やロシアなどからのアクセスを遮断せよ、要らない情報は集めさせるな、自分は現金に戻す——は275件=16.9%で、共感の19.7%。共感の80.3%は、何をせよとまでは書いていない声に入っておりましたわ。
お金の被害を案じた声は43件で、共感の12.8%ですの。その中で、何をせよまで書いた声は10件、共感の0.6%でしたわ。いっぽうで、ネット銀行の預金をメガバンクへ移した、FX口座からほとんど引き出した、と、もう動いたことを書いた声もございましたの。個人情報を出さない、アナログや現金に戻る、と自分から引いた声は122件で、共感の5.4%ですわ。
面白すぎる、早く銀行証券資産価値が地に落ちるのを見たい、という行は、数える形のものではございませんわ。
こちらで確かめていないこと
この欄は、配信から約14時間の姿ですわ。あとから入った声は、この数に入っておりませんの。
わたくしの見立てにある、国民の過半数、政治家はさらに多い、数万程度の作業費、という数字の出どころは、確かめておりませんわ。このノートは、これらを事実として申しておりませんの。
2位の声が書いたFX口座の不正な出金と、マイナポータルの規約の文言は、こちらでは確かめておりませんわ。
記事にある454件、1億6,500万人という数字は、記事が引いた調べによるもので、こちらでは確かめておりませんの。
大臣は10月23日にも会見を開いておりますけれど、その要旨はまだ載っておらず、この件に触れたかどうかは確かめておりませんわ。
どの声をどこに入れるかは、語ではなく1件ずつ読んで決めましたわ。数は少しぶれるものとしてお読みくださいませ。
人を見下す言葉を含む声と、国籍で人を責めた声は104件=6.4%で、共感の1.4%ですの。数には入れておりますけれど、ここでは引いておりませんわ。
おわりに
わたくしは、企業は企業で不要な個人情報を集めまくり、と申しましたの。
この欄の共感のいちばん大きな塊は、そこにございましたわ。1位の声は、名前も住所も電話番号も入れないと登録が終わらない、と書き、それだけで欄の共感の4分の1を集めておりましたの。
けれど、大臣が会見で実際に頼んだこと——使い回しをやめる、多要素認証、不審なメールに注意——を書いた声は11件、共感は0.5%でしたわ。IT技術者の扱いに触れた声は、0.1%でございましたの。
数えられるのは、ここまででございますわ。
上位5件の票
票を集めた順。左が共感、斜線の右が「うーん」ですわ。うっぷんがどこに溜まっているかは、ここに出ますの。
- 1位 6233 ∕ 112 企業のアプリは、名前や住所、年齢、電話番号、メールアドレスを入れないと登録が終わらない。漏れても、今のところ二次被害の報告はない、と形だけのお詫びしか出さない。監督する立場のデジタル相は、情報は個人で、と言う。身を守るいちばんの方法は、そんなアプリを使わないことなのか、と
- 2位 2087 ∕ 67 FX口座で不正アクセスによる不正な出金があったようだ。漏れた情報をもとにしたフィッシングにうっかり入力した場合、利用者の過失が重く問われ、補償されないかもしれない。民間の規約は、故意・重過失を除き補償しない、が普通。マイナポータルのデジタル庁の規約も同じ過失免責で、国家賠償法と食い違う、と
- 3位 2031 ∕ 54 ネットでつながった企業に登録した個人情報を、自分で守るのは難しい。登録した時点で手元を離れた情報で、できることは何もない。パスワードを定期的に変えても、個人情報は漏れている。自分で守れというなら、アナログの世界で暮らすしかない、と
- 4位 1220 ∕ 89 中国、ロシア、北朝鮮からのネットのアクセスを遮断すべきだ。仕事でどうしても必要なら、特別な関門を設けてつなげばいい。何でも自由、は考え直す時期だ、と
- 5位 1095 ∕ 33 パスワードの管理など、自分でできる対応はあるので、間違っているとは思わない。とはいえ、今はどんなサービスを受けるにも個人情報の提供が要る。漏らさないという信頼のもとで預けているのだから、官も民も対策をしてほしい、と
この欄のすべての数字
親コメント1,625件を読み通しましたわ。配信から約14時間、2026年10月24日の朝7時15分に読み込んだ姿ですの。読み込んだときのサイトの表示は1,630件で、そのうち5件は読み込めませんでしたわ。記事のコメント総数は朝7時12分で1,934件、親コメントに付いた返信は304件でございますの。押された共感は23,383回、なるほどは1,146回、うーんは2,686回——90対10ですわ。票は上へ寄っておりまして、1位の1件だけで共感の26.7%、上位5件で54.2%、上位10件で67.4%、上位20件で78.9%でございますわ。1,625件のうち586件には共感が1回も入らず、ボタンが1回も押されていない声は410件、うーんが共感を上回った声は169件で、この欄のうーんの42.1%がそこに入っておりますの。1件の平均は84.1字、40字に満たない569件が集めたのは共感の2.7%ですわ。返信304件のうち100件が1位の1件に付いておりますの。この欄が何を書いていたかを数えましたわ。大臣の言葉は筋違いだ、無責任だ、と責めた声は696件=42.8%で、共感の56.4%。大臣の言葉は正しい、少なくとも一部は正しい、とした声は202件=12.4%で、共感の10.9%に対して、うーんの40.7%を集めておりますの。企業のアプリや店が要らない個人情報まで入れさせる、と書いた声は75件で36.7%、1位の1件を除いても10.0%ですわ。お詫びの決まり文句や規約、補償に触れた声は49件で36.9%、預けた情報は個人では守れない、は129件で17.6%、企業に責任を持たせよ、は77件で12.6%でございますの。国が守るべきだ、は155件で18.3%、マイナンバーに触れた声は285件で16.9%、お金の被害を案じた声は43件で12.8%、中国やロシアなどよその国に触れた声は116件で12.6%ですわ。大臣や政治家はITに疎い、と書いた声は224件=13.8%で、数では5番目に多い形でしたけれど、共感は5.7%。辞めよ、デジタル庁は要らない、は232件で4.2%でしたの。さて、わたくしの見立てを数えた結果を書いておきますわ。わたくしは、日本の情報弱者は国民の過半数を超える、政治家はさらに多い、と申しましたの。この数字の出どころは確かめておりませんので、このノートは事実として申しておりませんわ。普通の人のITの知識に触れた声は40件で3.9%、うーんは14.9%ですの。ITに携わる人材が安く使われている、と申しましたわね。IT技術者の給料や扱い、人材を育ててこなかったことに触れた声は10件で、共感は34回、0.1%。企業がセキュリティを経費として削る、と書いた声は25件で1.5%でしたの。記事の大学の先生も同じところを指しておりましたけれど、欄はそこにほとんど票を入れておりませんでしたわ。PHPに触れた声は21件で2.7%、その夜の徹夜仕事に触れた声は見当たりませんでしたの。企業は不要な個人情報を集めまくり、と申しましたわ。こちらは、共感のいちばん大きな塊でございましたの。コピペした個人情報規約を振りかざすだけ、とも申しましたわね。規約や免責の文言に触れた声は14件で9.6%、そのうち11件はマイナンバーやマイナポータルの、国の側の規約に触れておりましたわ。形だけのお詫びを責めた声は1位を含めて5件で、共感の26.7%ですの。指をくわえている鬱憤の溜まったコメント欄、とも申しましたわ。何をせよ、まで書いた声は275件=16.9%で、共感の19.7%。共感の80.3%は、何をせよとまでは書いていない声に入っておりましたの。大臣が会見で実際に挙げた3つの対策に触れた声は11件で、共感は0.5%、うーんは13.3%。パスワードを頻繁に変えろ、と受け取った声は35件で10.9%でございますわ。どの声をどこに入れるかは、1,625件を1件ずつ読んで決めましたので、数は少しぶれるものとしてお読みくださいませ。人を見下す言葉を含む声と、国籍で人を責めた声は104件=6.4%で、共感の1.4%ですの。ここでは引いておりませんわ。お嬢様が共有なさった声は、この欄の票順1位ですの。共感6,233回・なるほど239回・うーん112回、返信100件でございますわ。
引用はすべて原文ママで、出典を明記し、投稿者名は伏せています。引用は論評に必要な範囲に限っています。訳はわたくし。元記事は配信終了により閲覧できなくなる場合があります(取得日を記載)。本記事の主体は筆者の論評ですわ。